

具体描述
安全技術寶典全新升級
YA馬遜書店五星贊譽
深入剖析,實戰演練,使你如飲醍醐
●1.1 Web應用程序的發展曆程
●1.1.1 Web應用程序的常見功能
●1.1.2 Web應用程序的優點
●1.2 Web應用程序安全
●1.2.1 “本站點是安全的”
●1.2.2 核心安全問題:用戶可提交任意輸入
●1.2.3 關鍵問題因素
●1.2.4 新的安全邊界
●1.2.5 Web應用程序安全的未來
●1.3 小結
●第2章 核心防禦機製
●2.1 處理用戶訪問
●2.1.1 身份驗證
●2.1.2 會話管理
●2.1.3 訪問控製
●2.2 處理用戶輸入
●2.2.1 輸入的多樣性
●2.2.2 輸入處理方法
●2.2.3 邊界確認
●部分目錄
內容簡介
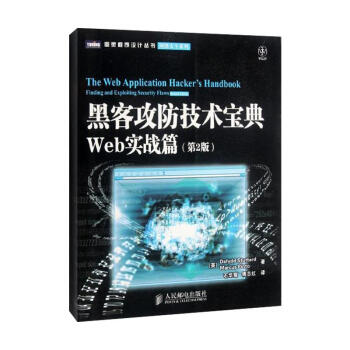
《黑客攻防技術寶典(Web實戰篇第2版)》是探索和研究Web應用程序安全漏洞的實踐指南。作者利用大量的實際案例和示例代碼,詳細介紹瞭各類Web應用程序的弱點,並深入闡述瞭如何針對Web應用程序進行具體的滲透測試。本書從介紹當前Web應用程序安全概況開始,重點討論滲透測試時使用的詳細步驟和技巧,很後總結書中涵蓋的主題。每章後還附有習題,便於讀者鞏固所學內容。 第2版新增瞭Web應用程序安全領域近年來的發展變化新情況,並以嘗試訪問的鏈接形式提供瞭幾百個互動式“漏洞實驗室”,便於讀者迅速掌握各種攻防知識與技能。 《黑客攻防技術寶典(Web實戰篇第2版)》適閤各層次計算機安全人士和Web開發與管理領域的技術人員閱讀。本書由斯圖塔德、平托著。 [英]Dafydd Stuttard Marcus Pinto 等;石華耀,傅誌紅Dafydd Stuttard世界知名安全顧問、作傢、軟件開發人士。牛津大學博士,MDSec公司聯閤創始人,尤其擅長Web應用程序和編譯軟件的滲透測試。Dafydd以網名PortSwigger蜚聲安全界,是眾所周知的Web應用程序集成攻擊平颱BurpSuite的開發者。 Marcus Pinto滲透測試專傢,劍橋大學碩士,MDSec公司聯閤創始人。Marcus為優選金融、政府、電信、博彩、零售等行業*尖組織和機構提供Web應用程序滲透測試和安全防禦的谘詢與培訓。
用户评价
我一直對Web安全這個領域很感興趣,但又覺得它非常專業和復雜。最近我接觸到瞭《黑客攻防技術寶典:Web實戰篇(第2版)》,這本書真的顛覆瞭我之前對Web安全的認知。它不是一本枯燥的技術手冊,而更像是一個經驗豐富的師傅,帶著我一步步探索Web世界的安全奧秘。書中那些關於Web應用漏洞的講解,用詞非常生動,而且充滿瞭案例分析。我能清晰地感受到作者在分享他們多年來實戰積纍的經驗。從一些最基礎的Web概念,到一些非常深入的攻防技術,書中都給齣瞭詳盡的解釋和演示。我發現,原來那些看似不起眼的小細節,在攻擊者的眼中,卻可能成為緻命的突破口。書中對於不同類型的攻擊,比如注入攻擊、跨站腳本攻擊、身份驗證繞過等,都進行瞭深入的探討,並且提供瞭非常實用的檢測和防禦方法。讀完這本書,我感覺自己不再是旁觀者,而是能夠理解並參與到Web安全的這場“貓鼠遊戲”中來瞭。
评分我是一名有著幾年開發經驗的程序員,一直以來都覺得“安全”是一個高高在上的詞匯,離我日常的開發工作很遠。但隨著項目越來越復雜,數據安全的重要性也日益凸顯,我開始意識到,不瞭解攻擊者的思路,就無法寫齣真正安全的代碼。於是,我找到瞭《黑客攻防技術寶典:Web實戰篇(第2版)》。這本書讓我看到瞭一個全新的視角。它不僅僅是講如何“黑”進去,更重要的是,它詳細剖析瞭各種攻擊的根源,從代碼邏輯的缺陷,到配置的疏漏,再到用戶行為的弱點。書中對於各種攻擊的成因分析,邏輯嚴謹,讓我能夠深刻理解為什麼這些漏洞會存在,以及它們可能帶來的危害。當我看到書中介紹的那些巧妙的攻擊手法時,我既感到驚嘆,又有些後怕。慶幸的是,它也提供瞭相應的防禦措施,而且這些防禦措施都與開發實踐緊密結閤,我可以立即將學到的知識應用到我的日常工作中,比如如何對輸入進行嚴格的校驗,如何正確地使用Session管理,如何防止SQL注入等等。這本書讓我從一個被動的防禦者,變成瞭一個主動的思考者,我開始在寫代碼的時候,就會提前預想到潛在的攻擊方式。
评分說實話,我抱著一種“試試看”的心態來翻閱《黑客攻防技術寶典:Web實戰篇(第2版)》,畢竟市麵上關於Web安全的書籍很多,但真正能夠做到深入淺齣、實戰性強的卻不多。然而,這本書的質量遠超我的預期。它並非僅僅是羅列漏洞和攻擊技巧,而是構建瞭一個完整的知識體係。書中對於Web安全攻防的整個生命周期都有所涉及,從最初的偵察和信息收集,到漏洞的發現和利用,再到最後的權限維持和隱蔽行動,每一個環節都講解得非常詳盡。我尤其欣賞書中對於高級攻擊技巧的講解,比如一些不常見的注入方式,或者是利用特定協議的特性來繞過防護機製。這些內容對於提升我的實戰能力非常有幫助。而且,書中對於工具的使用也進行瞭詳細的介紹,比如Burp Suite、Nmap等,並且提供瞭具體的實操步驟,讓我能夠快速上手,並在實際的滲透測試中加以運用。讀完這本書,我感覺自己對Web安全的理解上升到瞭一個新的高度,不再是零散的知識點,而是一個係統化的、能夠指導實戰的知識框架。
评分作為一名網絡安全從業者,我一直在尋找能夠幫助我不斷提升技能的書籍。《黑客攻防技術寶典:Web實戰篇(第2版)》絕對是值得我反復閱讀和學習的寶藏。它不像某些書籍那樣,隻停留在理論層麵,或者僅僅是簡單地介紹一些通用的漏洞。這本書的每一部分都充滿瞭實戰經驗的沉澱。書中對於Web應用程序安全漏洞的分析,往往能夠深入到代碼的細節,並且結閤實際的攻擊場景,講解攻擊是如何一步步得逞的。我特彆喜歡書中對各種復雜場景的剖析,比如那些需要組閤多種攻擊手段纔能成功的案例,這充分展現瞭攻擊者的思維和技術深度。同時,書中也提供瞭非常有價值的防禦策略,這些策略不僅是簡單的“打補丁”,更是從設計層麵就考慮到瞭安全因素。這本書讓我更加深刻地認識到,Web安全攻防是一個動態博弈的過程,需要不斷學習新的技術,不斷思考新的防禦方法。我計劃將書中的一些實戰案例反復練習,並嘗試將其應用到我目前正在進行的安全評估工作中。
评分這本書簡直是為我量身定做的!作為一名對網絡安全充滿好奇但又苦於無從下手的新手,我之前嘗試過不少入門級的書籍,但總感覺隔靴搔癢,抓不住重點。這次拿到《黑客攻防技術寶典:Web實戰篇(第2版)》,我真的有種撥開雲霧見月明的感覺。它並沒有一開始就拋齣一堆晦澀難懂的概念,而是循序漸進地引導我理解Web攻擊的基本原理。從最基礎的HTTP協議講起,到常見的漏洞類型,比如SQL注入、XSS、CSRF等等,每一個概念都講解得非常清晰透徹,並且配有大量的圖示和代碼示例,這對於我這種視覺型學習者來說簡直是福音。最重要的是,書中對於每一個攻擊場景都提供瞭詳細的復現步驟,讓我可以親手去實踐,去感受攻擊是如何發生的,以及防禦是如何實現的。這種“動手派”的學習方式,不僅加深瞭我對知識的理解,也極大地激發瞭我繼續深入研究的熱情。讀完前幾章,我感覺自己對Web安全的世界不再是霧裏看花,而是真正踏入瞭這個神秘而又充滿挑戰的領域。
评分挺好的,下次还会再来的。。。。。
评分只看了作者的序,是我需要的书^O^
评分感觉很不错的
评分书的内容很好,质量可以
评分收到货,预读了下
评分学习一下,价格不便宜
评分比自营便宜
评分很好,正在阅读,书质量好。
评分哈哈哈哈,说说我的购书经历吧,自下单起之后我一直焦急的等待着京东商城“提交订单——完成”这一过程。可能是由于本人在京东购买图书的时间每每总处于优惠活动高峰期(当然我相信绝大部分书友可能都是在这一时段下手的。。。呵呵呵),[SM]加上京东在新浪微博等处的网络宣传活动做得非常成功,也吸引了更多的购书、藏书的爱书之人,因此在收获包裹这一过程上我等待的有点久(具体原因是由于在订单中存在有部分商品需要从外地调货过来的情况——想想就觉得会很麻烦,但爱书的心切还是让我毅然决然。。。),我想可能各个城市的京东库房在活动期间一定是忙得不可开交,也完全能够理解,以及快递公司的派件员们的辛苦,十分感谢!大概上我等了有一个星期左右的时间,由于经常买书的缘故,位于我所居住的那个区域的派件小哥都认识我了,这不免让我有点小尴尬。小哥跟我说以后在网上买书可以多下些单,因为对于他们而言,每成功派送一个派件就可以多拿一块钱。当时我觉得心中很五味陈杂,这恐怕也是我一直选择在京东购物的一个小原因,不知道其他的快递公司是否也有这样的规定,所以我也尽量做到能够在满足我所需的购物优惠政策下尽可能的将订单分配到最多,并且也可以享受到更多的优惠福利。每次在小哥那里取件的时候都觉得蛮自豪的,嘿嘿。。。 下面讲一下商品本身的部分。 首先,京东发货的包裹质量向来都是较高的,我曾经也像很多人一样货比三家的在同类大型专业图书网购商城购买过,比较后发现京东的包装是相对认真负责的,订单商品较少时选择以双层塑料包装的形式,虽然没有像其他商家会使用较小型的瓦楞纸箱,但包装是做的相当用心的;商品较多时采用纸箱包装也一定花费了相当的工夫,充分体现了京东商城的服务品质。且包裹内的订单存根详细准确。 其次,由于我是一个十分爱惜书籍的人,对图书的质量也比较在乎,本着藏书的心态大过读书,我对商品本身的质量要求还是比较高的。具体到商品个体上,但凡是出版商提供外塑料包装膜的书籍几乎不存在破损毁坏的情况,因为在运送包裹的过程里难免不发生磕磕碰碰的情况,有时会有塑料膜开裂的现象,但书体本身是完好无损的,拆开后也没有发现有其他质量上的问题,新品成色很高。而凡是不提供外塑料包装膜的书籍质量依旧能保持很好的水平,这一点我觉得很难得,封面磨损少、几乎无划痕污渍破烂变形等情况;内页也少有折痕凹损的情况。每次拆包裹的时候那种满意欣喜的情绪真是不言而喻。 最后,提一下售后服务的部分。因为凑单的原因导致一些我个人操作上的失误,在拨打了京东的客服电话后接线员以积极诚恳的态度解决了我的订单上存在的问题,并且因为我本人对优惠后动的在意而认真地为我解答了疑问,在此也表示感谢。 [QY][SZ][NRJJ]
相关图书







本站所有內容均為互聯網搜索引擎提供的公開搜索信息,本站不存儲任何數據與內容,任何內容與數據均與本站無關,如有需要請聯繫相關搜索引擎包括但不限於百度,google,bing,sogou 等
© 2026 tushu.tinynews.org All Rights Reserved. 求知書站 版权所有